


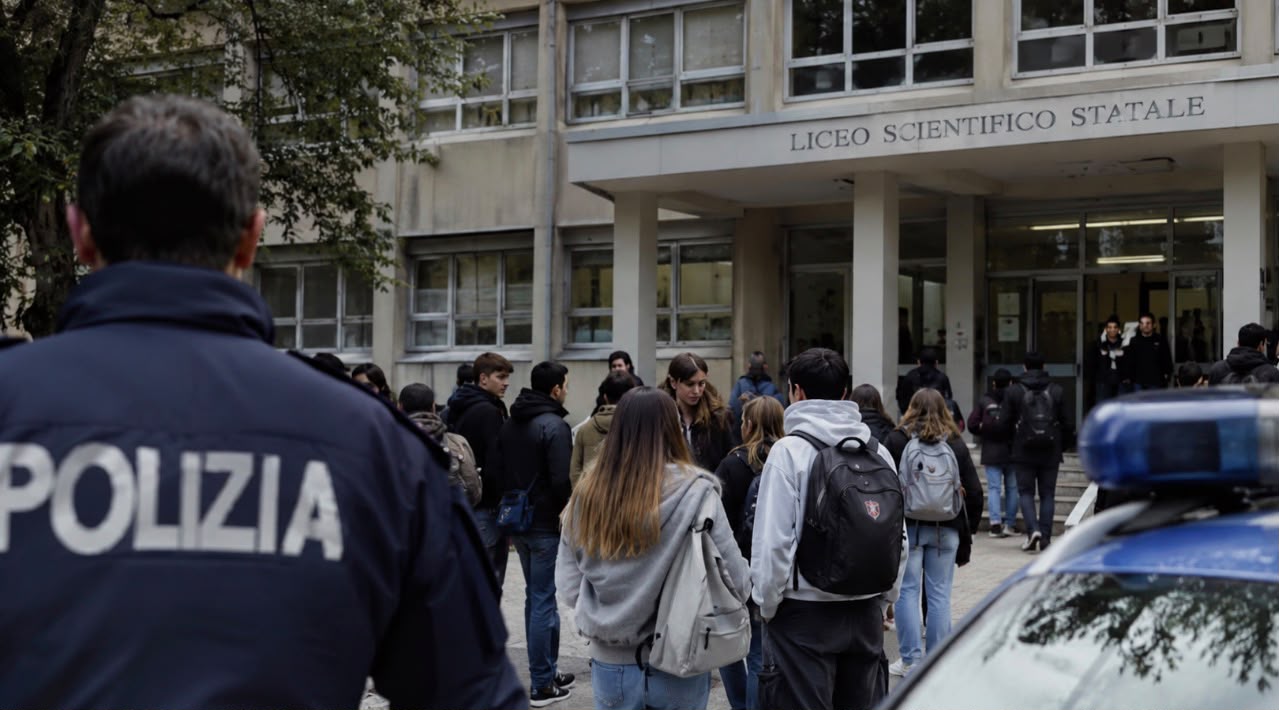
Dalle email minatorie inviate a migliaia di istituti alle evacuazioni degli studenti: l’Italia si confronta con una minaccia che può destabilizzare il Paese anche senza un attacco materiale. Il Governo interviene con nuove indicazioni operative. La sfida è rafforzare la cybersicurezza, coordinare le istituzioni e proteggere le comunità scolastiche senza alimentare il panico.
Non servono necessariamente esplosivi, intrusioni nei sistemi informatici o sofisticati attacchi hacker per mettere in difficoltà un Paese. A volte può bastare un messaggio di posta elettronica, inviato contemporaneamente a centinaia di destinatari, per interrompere le lezioni, mobilitare le forze dell’ordine, allarmare migliaia di famiglie e compromettere il regolare funzionamento di un servizio pubblico essenziale.
È quanto sta accadendo in Italia, dove tra l’11 e il 12 novembre una serie di email contenenti minacce di attentati ha raggiunto numerosi istituti scolastici, provocando evacuazioni, controlli e momenti di forte preoccupazione.
Il fenomeno ha assunto dimensioni nazionali. Dopo le circa 300 scuole interessate dalle segnalazioni dell’11 novembre, il giorno successivo Palazzo Chigi ha riferito di un nuovo invio massivo di messaggi minatori, con un dato provvisorio di 1.803 destinatari scolastici. Le segnalazioni hanno riguardato anche Napoli e la Campania, oltre a numerose altre città italiane.
ANSA.it+1
Le verifiche finora effettuate non hanno evidenziato elementi concreti a sostegno delle minacce diffuse. Ma il problema non può essere liquidato come una semplice bravata informatica. Perché, anche quando il pericolo annunciato non esiste, le conseguenze organizzative, psicologiche e sociali possono essere molto reali.
La destabilizzazione attraverso la paura
La vicenda mette in evidenza una vulnerabilità delle società digitalizzate: la possibilità di produrre effetti nel mondo fisico attraverso comunicazioni elettroniche progettate per generare paura.
Una scuola che viene evacuata, genitori costretti a lasciare il lavoro, studenti spaventati, pattuglie impegnate nei controlli e amministrazioni chiamate a gestire un’emergenza rappresentano conseguenze concrete di una minaccia che potrebbe non avere alcun fondamento.
È una dinamica che richiama il concetto di guerra cognitiva, nel quale la percezione del rischio, l’incertezza e la sfiducia possono diventare strumenti di destabilizzazione.
Non significa che gli episodi italiani siano già riconducibili a un’operazione di guerra ibrida o a una regia straniera. La matrice resta da accertare e sono necessari riscontri investigativi. Tuttavia, il meccanismo dimostra come un’azione relativamente semplice possa ottenere risultati sproporzionati rispetto ai mezzi impiegati.
La cybersicurezza, dunque, non riguarda più soltanto la protezione dei dati, delle password e delle infrastrutture informatiche. Riguarda anche la capacità delle istituzioni di riconoscere una minaccia, verificarne l’attendibilità e impedire che una comunicazione ostile provochi automaticamente una crisi.
Il Governo interviene: un protocollo per evitare il caos
La gravità della situazione ha portato la presidente del Consiglio Giorgia Meloni a convocare un confronto con i rappresentanti delle opposizioni e ad attivare il coordinamento tra le strutture competenti per la sicurezza nazionale.
Il 12 novembre è arrivata anche un’indicazione operativa rivolta alle istituzioni scolastiche.
La Presidenza del Consiglio, d’intesa con i ministeri interessati, ha stabilito come criterio generale che la sola ricezione di email minatorie inviate massivamente, in assenza di ulteriori elementi concreti di pericolo, non determini automaticamente l’evacuazione degli edifici. Resta al Prefetto la possibilità di disporre misure di evacuazione quando emergano circostanze specifiche che facciano ritenere effettivo il rischio.
La comunicazione è stata diffusa dal Ministero dell’Istruzione e del Merito, mentre il Governo ha annunciato la definizione di un protocollo operativo comune.
sede di Piacenza+1
È un passaggio significativo. La sicurezza non può dipendere esclusivamente dalla valutazione individuale di ogni dirigente scolastico, chiamato a prendere decisioni delicate in pochi minuti e sotto la pressione delle famiglie.
Occorre una catena decisionale chiara, nella quale dirigenti, Prefetture, forze dell’ordine e strutture specializzate possano condividere tempestivamente le informazioni.
Il principio deve essere duplice: nessuna minaccia va ignorata, ma nessun messaggio deve poter paralizzare automaticamente un’intera comunità.
Cosa devono fare le scuole: prevenzione, verifiche e comunicazione
La prima risposta deve essere organizzativa, prima ancora che tecnologica. Ogni istituto dovrebbe disporre di procedure precise per la gestione delle comunicazioni minatorie, con referenti individuati, canali di contatto immediati con le autorità e modalità condivise per informare famiglie e personale.
Sul piano operativo, è necessario distinguere le minacce alla sicurezza fisica dai tentativi di compromettere i sistemi informatici. Un’email contenente un allarme bomba non è necessariamente un attacco hacker: potrebbe essere stata inviata senza violare alcun sistema. Tuttavia, può essere parte di un’azione di disturbo che sfrutta gli strumenti digitali.
Per questo è opportuno rafforzare alcune misure concrete:
-
Segnalare immediatamente le minacce alle autorità competenti, evitando decisioni improvvisate e seguendo le indicazioni delle Prefetture e delle forze dell’ordine.
-
Conservare le email originali, comprese le intestazioni tecniche, senza cancellarle o modificarle, per consentire gli accertamenti investigativi.
-
Evitare di aprire allegati o collegamenti sospetti, che potrebbero nascondere ulteriori rischi informatici.
-
Proteggere gli account istituzionali, adottando autenticazione a più fattori, aggiornamenti di sicurezza e sistemi di filtraggio della posta.
-
Formare dirigenti, docenti e personale amministrativo a riconoscere messaggi fraudolenti e a gestire le segnalazioni.
-
Comunicare con le famiglie attraverso canali ufficiali, evitando la diffusione incontrollata di messaggi, screenshot e informazioni non verificate.
I filtri antispam possono ridurre la diffusione di messaggi indesiderati, ma non sostituiscono la valutazione delle minacce. Anche una comunicazione apparentemente falsa deve essere gestita secondo procedure condivise.
Un ruolo importante riguarda inoltre la preparazione psicologica delle comunità scolastiche. I bambini e gli adolescenti non devono essere esposti a un clima permanente di paura. È necessario spiegare quanto accade con linguaggio appropriato, distinguendo i rischi verificati dalle minacce non confermate.
Il ruolo dei Comuni e la necessità di una rete territoriale
La questione coinvolge direttamente anche gli enti locali. I Comuni sono responsabili di importanti funzioni relative agli edifici scolastici e alla protezione civile, oltre a rappresentare il livello istituzionale più vicino alle famiglie.
Per questo sarebbe utile costruire un coordinamento stabile tra Prefetture, amministrazioni comunali, uffici scolastici, forze dell’ordine e strutture specializzate nella sicurezza informatica.
Le amministrazioni potrebbero promuovere esercitazioni, aggiornare le procedure di emergenza, organizzare incontri di formazione e contribuire alla diffusione di informazioni verificate.
È altrettanto importante coinvolgere le università, i centri di ricerca e le imprese specializzate nella cybersicurezza, valorizzando le competenze presenti sui territori.
La protezione delle scuole non può essere affrontata soltanto come una questione di ordine pubblico. Deve diventare parte di una strategia più ampia di resilienza dei servizi essenziali.
La sfida della sicurezza nazionale: proteggere anche la fiducia
Gli episodi di questi giorni pongono infine una questione più generale. In una società interconnessa, la sicurezza dipende anche dalla capacità di mantenere operativi i servizi pubblici e garantire ai cittadini informazioni attendibili.
Il rischio è che la ripetizione di falsi allarmi produca due effetti opposti, entrambi pericolosi: da un lato la paura eccessiva, dall’altro l’assuefazione, che potrebbe portare a sottovalutare segnalazioni realmente fondate.
La risposta non può essere né l’allarmismo né l’indifferenza.
Servono investimenti nella cybersicurezza, competenze diffuse nella pubblica amministrazione, strumenti tecnologici adeguati e soprattutto una regia istituzionale capace di prendere decisioni rapide, proporzionate e motivate.
Le indagini dovranno stabilire chi abbia organizzato l’invio delle minacce e con quali finalità. Intanto, la lezione è già evidente: la sicurezza di un Paese si misura anche dalla sua capacità di non lasciarsi paralizzare dalla paura.
Proteggere le scuole significa certamente garantire l’incolumità degli studenti. Ma significa anche difendere il diritto all’istruzione, la continuità dei servizi pubblici e la fiducia dei cittadini nelle istituzioni.
Ed è proprio questa la nuova frontiera della sicurezza digitale: non soltanto impedire gli attacchi, ma evitare che la sola percezione di una minaccia riesca a fermare il Paese.